El modelo Zero Trust para empresas propone comprobar cada acceso a las aplicaciones y a la información, independientemente de que se produzca desde dentro o fuera de la oficina. Su idea principal es sencilla: ninguna solicitud debe considerarse segura automáticamente.
Durante años, muchas organizaciones protegieron principalmente el perímetro de su red. Una vez que un dispositivo conseguía entrar, podía acceder con mayor facilidad a diferentes recursos internos. Este enfoque resulta insuficiente cuando los trabajadores utilizan servicios en la nube, teléfonos móviles y ordenadores desde distintas ubicaciones.
Zero Trust sustituye la confianza automática por verificaciones continuas. Antes de conceder acceso, la empresa puede comprobar la identidad del usuario, el estado del dispositivo, la aplicación solicitada y el nivel de riesgo.
No se trata de instalar un único programa. Es una estrategia que combina identidades, permisos, dispositivos seguros, segmentación, supervisión y procedimientos empresariales.
Tabla de contenidos
- Qué es Zero Trust para empresas
- Cómo funciona este modelo
- Diferencias con la seguridad tradicional
- Nueve principios fundamentales
- Tecnologías necesarias
- Cómo implantar Zero Trust
- Beneficios para una empresa
- Errores frecuentes
- Ejemplo práctico
- Preguntas frecuentes
¿Qué es Zero Trust para empresas?
Zero Trust significa literalmente “confianza cero”. El término no implica que la empresa desconfíe personalmente de sus trabajadores. Significa que los sistemas no conceden acceso únicamente porque un usuario se encuentre conectado desde una ubicación determinada.
Cada solicitud debe evaluarse utilizando diferentes señales. Entre ellas pueden encontrarse:
- Identidad del usuario.
- Contraseña y segundo factor.
- Dispositivo utilizado.
- Ubicación aproximada.
- Aplicación solicitada.
- Hora de acceso.
- Permisos asignados.
- Estado de seguridad del equipo.
- Comportamiento de la sesión.
- Sensibilidad de la información.
El Instituto Nacional de Estándares y Tecnología de Estados Unidos describe la arquitectura Zero Trust como un enfoque centrado en proteger recursos, en lugar de depender exclusivamente de la ubicación de la red.
Una empresa puede comenzar aplicando esta idea a sus cuentas más importantes y ampliar el modelo progresivamente.
¿Cómo funciona el modelo Zero Trust?
Imaginemos que un trabajador intenta acceder al sistema de facturación. En un modelo tradicional, encontrarse conectado a la red de la oficina podría considerarse suficiente.
Con Zero Trust, el sistema puede comprobar varios elementos antes de autorizar el acceso:
- El usuario introduce sus credenciales.
- Completa un segundo método de autenticación.
- La plataforma comprueba si el dispositivo está registrado.
- Verifica que el sistema se encuentre actualizado.
- Consulta los permisos del usuario.
- Evalúa si la solicitud presenta señales inusuales.
- Concede únicamente el acceso necesario.
- Continúa supervisando la sesión.
Si el contexto cambia, la plataforma puede solicitar una nueva verificación o bloquear determinadas acciones.
Por ejemplo, un usuario podría consultar información general desde su móvil, pero necesitar una comprobación adicional para descargar datos sensibles.
Diferencias entre Zero Trust y la seguridad tradicional
La seguridad tradicional suele comparar la red empresarial con un edificio protegido por una puerta. Una vez dentro, los usuarios encuentran menos barreras.
Zero Trust considera que entrar en la red no es una prueba suficiente. Cada recurso mantiene sus propios controles.
| Aspecto | Modelo tradicional | Zero Trust |
|---|---|---|
| Confianza | Basada en la ubicación | Basada en verificaciones |
| Perímetro | Red empresarial | Cada recurso y usuario |
| Acceso | Puede ser amplio | Mínimo necesario |
| Dispositivos | Confianza interna | Estado comprobado |
| Supervisión | Principalmente inicial | Continua |
| Trabajo remoto | Requiere adaptaciones | Integrado en el modelo |
| Respuesta | Centrada en bloquear entradas | También limita movimientos internos |
Ambos modelos pueden compartir herramientas. La diferencia principal se encuentra en cómo se decide qué usuario o dispositivo puede acceder.
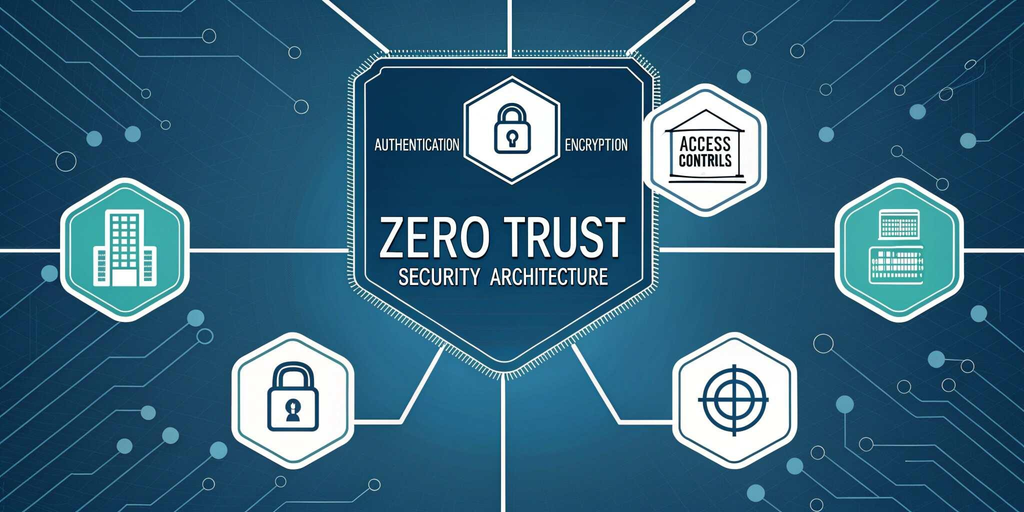
Zero Trust para empresas y sus 9 principios
1. Verificar siempre la identidad
Cada usuario debe disponer de una cuenta individual. Las cuentas compartidas dificultan conocer quién realizó una acción y complican la retirada de permisos.
La autenticación debe ser más exigente cuando la información solicitada sea sensible o aparezcan señales de riesgo.
2. Utilizar autenticación multifactor
La autenticación multifactor añade una comprobación además de la contraseña. Puede utilizar una aplicación de autenticación, una llave física u otro método admitido.
Esta medida dificulta que una contraseña expuesta sea suficiente para entrar en una cuenta. Puedes ampliar esta protección en nuestra guía sobre gestión de contraseñas para empresas.
3. Conceder el mínimo acceso necesario
Cada trabajador debe tener únicamente los permisos que necesita para sus tareas. Una persona encargada del inventario no debería poder modificar usuarios del sistema financiero.
Los permisos mínimos reducen las consecuencias de un error o de una cuenta comprometida.
4. Comprobar el estado de los dispositivos
La identidad del usuario no es el único elemento importante. También debe comprobarse si el teléfono u ordenador utilizado cumple las medidas de seguridad.
Un dispositivo puede considerarse adecuado si:
- Está registrado.
- Utiliza cifrado.
- Tiene el sistema actualizado.
- Mantiene activo el bloqueo de pantalla.
- No presenta modificaciones inseguras.
- Utiliza las aplicaciones autorizadas.
Nuestra guía sobre gestión de dispositivos móviles para empresas explica cómo controlar estos requisitos.
5. Proteger cada recurso
Las aplicaciones y bases de datos importantes deben disponer de sus propios controles. Estar conectado a la red empresarial no debería abrir automáticamente todos los sistemas.
Esta protección individual limita el alcance de una posible incidencia.
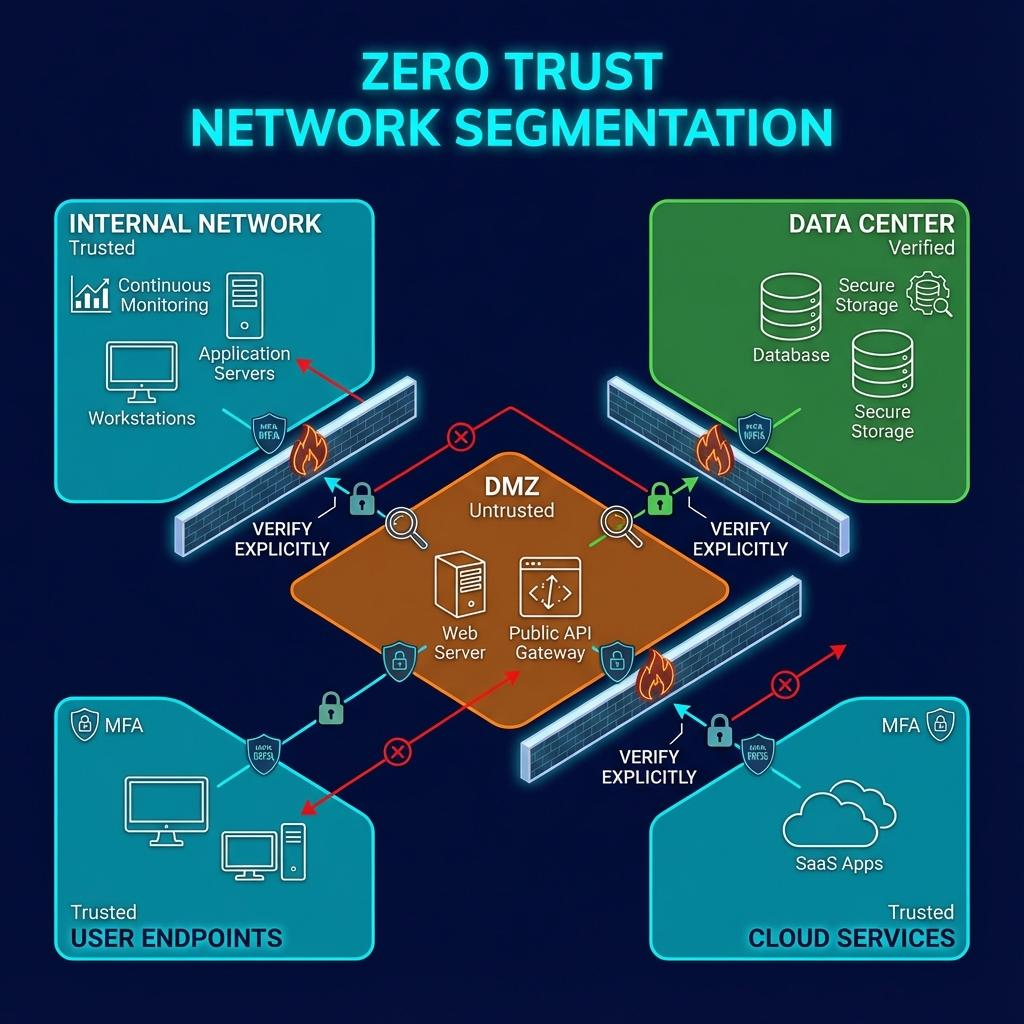
6. Dividir la red y los sistemas
La segmentación separa aplicaciones, departamentos o entornos. Si aparece un problema en una parte, resulta más difícil que se extienda al resto.
Por ejemplo, los dispositivos de visitantes no deberían compartir el mismo acceso que los equipos administrativos.
7. Evaluar el contexto
Una solicitud habitual realizada desde un dispositivo registrado puede recibir un tratamiento diferente a otra procedente de un equipo desconocido.
El contexto no debería utilizarse como única prueba. Debe combinarse con la identidad, los permisos y la sensibilidad del recurso.
8. Supervisar las sesiones
La autorización no termina al iniciar sesión. La empresa puede controlar cambios importantes durante el acceso.
Si aparecen acciones inusuales, el sistema puede limitar la sesión o solicitar una nueva autenticación.
9. Prepararse para posibles incidentes
Zero Trust parte de la idea de que una incidencia puede producirse. Por eso, los permisos y los sistemas se diseñan para limitar sus consecuencias.
La empresa necesita registros, alertas, copias de seguridad y un procedimiento claro para responder.
Tecnologías utilizadas en una estrategia Zero Trust
Zero Trust no depende de una única aplicación. Normalmente combina diferentes tecnologías.
Gestión de identidades
Centraliza usuarios, permisos y métodos de autenticación. También facilita la desactivación de accesos cuando una persona deja la empresa.
Inicio de sesión único
El inicio de sesión único permite acceder a varias aplicaciones mediante una identidad central. Reduce el número de credenciales, pero esa cuenta principal necesita una protección especialmente fuerte.
Autenticación multifactor
Exige una verificación adicional para confirmar la identidad.
Gestión de dispositivos
Permite comprobar si los equipos están registrados, actualizados y cifrados.
Control de acceso
Decide qué recursos puede utilizar cada persona y bajo qué condiciones.
Segmentación de la red
Separa áreas para reducir la posibilidad de que una incidencia se extienda.
Registros y supervisión
Recopila información sobre accesos y cambios importantes. Estos registros ayudan a detectar comportamientos anormales.
Cifrado
Protege los datos cuando se almacenan y cuando se transmiten entre dispositivos y aplicaciones.
Copias de seguridad
Permiten recuperar información después de determinados errores o incidentes. Consulta nuestro artículo sobre copias de seguridad para empresas para conocer las medidas esenciales.
Cómo implantar Zero Trust paso a paso
Crear un inventario
La empresa necesita identificar usuarios, dispositivos, aplicaciones y datos. No puede proteger correctamente aquello que desconoce.
El inventario debería indicar:
- Quién utiliza cada sistema.
- Qué información contiene.
- Desde qué dispositivos se accede.
- Qué integraciones existen.
- Quién es responsable.
- Qué consecuencias tendría una interrupción.
Clasificar los recursos
No toda la información necesita el mismo nivel de protección. Los datos financieros, personales o estratégicos requieren controles más estrictos que un documento público.
La clasificación ayuda a priorizar las primeras medidas.
Revisar las identidades
Deben localizarse cuentas compartidas, usuarios antiguos y permisos excesivos. Cada persona necesita una identidad individual.
También conviene revisar cuentas técnicas utilizadas por aplicaciones y API para empresas.
Activar la autenticación multifactor
La implantación puede comenzar por administradores, correo, almacenamiento y sistemas críticos. Posteriormente se amplía a las demás aplicaciones compatibles.
Aplicar permisos mínimos
Los responsables deben revisar qué accesos necesita realmente cada puesto. También hay que comprobarlos cuando una persona cambia de departamento.
Registrar los dispositivos
Los equipos corporativos y personales autorizados deben cumplir condiciones básicas de seguridad.
Un dispositivo que no se encuentre actualizado puede recibir un acceso limitado hasta que resuelva el problema.
Proteger las aplicaciones
La empresa debe evitar que una sola conexión permita utilizar todos los sistemas. Cada aplicación importante necesita autenticación, permisos y registros.
Configurar alertas
Las alertas pueden identificar accesos desde dispositivos desconocidos, cambios administrativos o intentos repetidos de entrada.
Una cantidad excesiva de avisos puede dificultar la respuesta. Es necesario priorizar las señales realmente importantes.
Realizar una prueba piloto
Zero Trust debería implantarse progresivamente. Un proyecto piloto permite comenzar con una aplicación y un grupo reducido de usuarios.
La empresa puede medir los problemas, corregir configuraciones y preparar documentación antes de ampliar el sistema.
Beneficios de Zero Trust para empresas
Mayor control de los accesos
La organización puede conocer quién accede a cada recurso y limitar las acciones disponibles.
Protección del trabajo remoto
Los usuarios pueden trabajar desde diferentes ubicaciones sin depender únicamente de estar conectados a la red de la oficina.
Este enfoque complementa las medidas de teletrabajo seguro para empresas.
Reducción del alcance de una incidencia
Los permisos mínimos y la segmentación dificultan que una cuenta comprometida acceda a todos los recursos.
Incorporaciones y salidas más ordenadas
Centralizar las identidades facilita conceder permisos a nuevos trabajadores y retirarlos cuando finaliza la relación laboral.
Mejor visibilidad
Los registros permiten investigar accesos y detectar configuraciones incorrectas.
Adaptación a la nube
El modelo resulta apropiado para empresas que utilizan aplicaciones de SaaS para empresas y servicios alojados fuera de la oficina.
Protección de la información sensible
Las verificaciones pueden aumentar según el valor de los datos y el riesgo de la solicitud.
Errores frecuentes al adoptar Zero Trust
Comprar una herramienta sin definir una estrategia
Ningún programa convierte automáticamente una organización en Zero Trust. Primero deben identificarse usuarios, recursos y riesgos.
Intentar cambiarlo todo a la vez
Una implantación demasiado amplia puede generar interrupciones. Es preferible comenzar con las cuentas y aplicaciones más importantes.
Crear demasiados obstáculos
Solicitar una verificación en cada acción puede perjudicar la productividad. Las reglas deben adaptarse al riesgo y facilitar el trabajo legítimo.
Ignorar las cuentas técnicas
Las integraciones y automatizaciones también utilizan credenciales. Deben tener permisos limitados y claves protegidas.
No retirar usuarios antiguos
Una cuenta abandonada continúa siendo una posible vía de acceso. La retirada debe formar parte del procedimiento de salida.
Confiar únicamente en la autenticación multifactor
La autenticación multifactor es importante, pero no sustituye los permisos mínimos, la actualización de dispositivos ni la supervisión.
No revisar las alertas
Recopilar registros no aporta valor si nadie atiende los avisos importantes. La empresa debe asignar responsables.
Olvidar la experiencia de los usuarios
Las políticas difíciles de cumplir pueden provocar métodos alternativos inseguros. Las personas que utilizan las herramientas deben participar en las pruebas.
Ejemplo práctico en una pyme
Imaginemos una empresa de consultoría con veinticinco trabajadores. Utiliza correo en la nube, un CRM, almacenamiento documental y un programa de facturación.
Todos los empleados pueden acceder a estas aplicaciones desde sus ordenadores personales. Algunas cuentas comparten contraseñas y los permisos no se han revisado durante años.
La empresa comienza su transición hacia Zero Trust creando un inventario. Descubre varias cuentas antiguas y trabajadores con acceso administrativo innecesario.
Después, establece cuentas individuales y activa la autenticación multifactor. Los permisos se organizan según cada departamento.
Los documentos financieros quedan accesibles únicamente para administración y dirección. Los empleados que trabajan con clientes pueden entrar en el CRM, pero no modificar su configuración general.
Los dispositivos deben estar actualizados y utilizar bloqueo de pantalla. Si una persona intenta entrar desde un equipo desconocido, el sistema solicita una verificación adicional.
La empresa realiza primero la prueba con cinco usuarios. Tras corregir varios problemas, incorpora al resto de la plantilla.
Finalmente, prepara un procedimiento para retirar accesos cuando un trabajador abandona la organización.
Este ejemplo muestra que Zero Trust puede aplicarse progresivamente. No requiere sustituir todas las herramientas, sino revisar cómo se conceden y supervisan los accesos.
Preguntas frecuentes sobre Zero Trust
¿Zero Trust significa no confiar en los empleados?
No. Es un modelo técnico que evita conceder acceso automático basándose únicamente en la ubicación. Las solicitudes se verifican siguiendo reglas de seguridad.
¿Zero Trust es un programa?
No. Es una estrategia que combina identidades, dispositivos, permisos, segmentación y supervisión. Diferentes herramientas pueden ayudar a aplicarla.
¿Una pequeña empresa puede utilizarlo?
Sí. Puede comenzar activando autenticación multifactor, eliminando cuentas compartidas y revisando los permisos.
¿Es necesario eliminar la red privada virtual?
No necesariamente. Una VPN puede seguir utilizándose, pero conectarse a ella no debería proporcionar acceso ilimitado a todos los recursos.
¿Cuánto tarda la implantación?
Depende del número de usuarios, dispositivos y aplicaciones. Una empresa puede comenzar con un proyecto piloto y avanzar por etapas.
¿Zero Trust impide todos los ataques?
No existe una protección absoluta. Este modelo reduce riesgos y limita las consecuencias de determinadas incidencias.
¿Qué aplicación debería protegerse primero?
Normalmente se priorizan el correo, las cuentas administrativas, el almacenamiento y los sistemas que contienen información sensible.
¿Cómo se mide el resultado?
Pueden medirse las cuentas compartidas eliminadas, los permisos corregidos, los dispositivos registrados y el tiempo necesario para retirar accesos.
Conclusión
El modelo Zero Trust para empresas sustituye la confianza automática por verificaciones basadas en la identidad, el dispositivo, los permisos y el contexto.
Sus principios más importantes son conceder el acceso mínimo, utilizar autenticación multifactor, proteger cada recurso y supervisar las sesiones. También requiere preparar una respuesta ante posibles incidentes.
La implantación debe realizarse por fases. Una empresa puede comenzar con sus cuentas más importantes, medir los resultados y ampliar gradualmente la estrategia. El objetivo no es bloquear el trabajo, sino permitir que cada persona acceda de forma segura únicamente a los recursos que necesita.