La gestión de dispositivos móviles para empresas permite controlar y proteger los teléfonos, tabletas y ordenadores portátiles que se utilizan para trabajar. Estos dispositivos facilitan el acceso al correo, los documentos y las aplicaciones empresariales desde cualquier lugar, pero también pueden convertirse en una fuente importante de riesgos.
Un móvil extraviado, una aplicación insegura o una cuenta sin protección pueden facilitar el acceso a información interna. El problema aumenta cuando una empresa no sabe qué dispositivos utilizan sus trabajadores ni qué datos corporativos contienen.
Para mejorar la seguridad, muchas organizaciones adoptan soluciones de administración de dispositivos móviles, conocidas como MDM. Estas herramientas permiten aplicar configuraciones, instalar aplicaciones, separar información profesional y reaccionar cuando un equipo desaparece.
En esta guía explicaremos cómo funciona la gestión de dispositivos, cuáles son sus ventajas y qué pasos puede seguir una empresa para implantarla correctamente.
Tabla de contenidos
- Qué es la gestión de dispositivos móviles
- Qué significa MDM
- Tipos de dispositivos utilizados en empresas
- Nueve claves para protegerlos
- Funciones de una plataforma MDM
- Dispositivos corporativos y personales
- Cómo elegir una solución
- Riesgos y errores frecuentes
- Ejemplo práctico
- Preguntas frecuentes
¿Qué es la gestión de dispositivos móviles para empresas?
La gestión de dispositivos móviles reúne las políticas, herramientas y procedimientos empleados para administrar los equipos que acceden a la información de una organización.
Su finalidad es permitir que los trabajadores utilicen dispositivos móviles sin perder el control sobre las cuentas, las aplicaciones y los datos empresariales.
Esta gestión puede incluir:
- Registro de teléfonos y tabletas.
- Configuración de cuentas corporativas.
- Instalación de aplicaciones autorizadas.
- Actualización de sistemas operativos.
- Protección mediante bloqueo de pantalla.
- Cifrado de la información.
- Separación de los datos personales y profesionales.
- Eliminación remota de información empresarial.
- Control de los permisos.
- Inventario de los dispositivos activos.
La administración debe adaptarse al tamaño y a la actividad del negocio. Una pequeña empresa con cinco teléfonos no necesita necesariamente la misma infraestructura que una organización con miles de dispositivos, pero ambas deberían conocer qué equipos acceden a sus sistemas.
¿Qué es una solución MDM?
MDM son las siglas de Mobile Device Management, que significa gestión de dispositivos móviles. Una solución MDM permite administrar diferentes equipos desde una plataforma central.
Primero, el dispositivo se registra en el sistema. Después, la empresa puede aplicar las configuraciones establecidas para su grupo o departamento.
Por ejemplo, una plataforma MDM podría exigir un código de desbloqueo, activar el cifrado e instalar automáticamente las aplicaciones necesarias. Si el dispositivo deja de cumplir las condiciones de seguridad, el sistema puede bloquear su acceso a determinados recursos.
Cuando un equipo se pierde o un trabajador abandona la organización, el responsable puede retirar la información empresarial de forma remota.
Las soluciones modernas también pueden administrar ordenadores y otros equipos. En ese caso, se utiliza frecuentemente el término UEM, que significa gestión unificada de dispositivos.
¿Qué dispositivos debe controlar una empresa?
La gestión no debería limitarse a los teléfonos comprados por la organización. Cualquier dispositivo que acceda a datos empresariales puede generar riesgos.
Teléfonos corporativos
Son propiedad de la empresa y se entregan a los trabajadores para realizar sus funciones. La organización puede aplicar una configuración más estricta porque controla completamente el dispositivo.
Tabletas
Se utilizan en comercios, almacenes, visitas comerciales, transporte y trabajo de campo. Pueden contener aplicaciones internas e información de clientes.
Ordenadores portátiles
Aunque no sean teléfonos, los portátiles también se desplazan fuera de la oficina. Por ello, necesitan cifrado, actualizaciones y procedimientos ante pérdida o robo.
Dispositivos personales
Algunas empresas permiten que los trabajadores utilicen sus propios teléfonos. Este modelo se conoce como BYOD, siglas de Bring Your Own Device.
En estos casos, debe existir una separación clara entre la información personal y la profesional.
Dispositivos compartidos
En determinados negocios, varios empleados utilizan una misma tableta o terminal. Es importante que cada usuario se identifique y que no pueda consultar información correspondiente a otros trabajadores.
Gestión de dispositivos móviles para empresas con 9 claves
1. Crear un inventario actualizado
La empresa debe conocer qué dispositivos acceden a su información. El inventario debería incluir el propietario, el usuario, el sistema operativo y las aplicaciones empresariales instaladas.
También conviene registrar la fecha de entrega, el número de identificación y el estado del equipo.
Este inventario facilita las revisiones y evita que dispositivos antiguos continúen conectados sin supervisión.
2. Definir una política de utilización
La política debe explicar qué está permitido y qué está prohibido. Tiene que ser comprensible y aplicarse tanto a trabajadores como a proveedores que utilicen los sistemas empresariales.
Puede incluir reglas sobre:
- Instalación de aplicaciones.
- Uso de redes públicas.
- Almacenamiento de documentos.
- Bloqueo de pantalla.
- Comunicación de pérdidas.
- Actualizaciones.
- Copias de seguridad.
- Separación entre información personal y profesional.
Una política excesivamente compleja puede resultar difícil de cumplir. Debe centrarse en los riesgos principales del negocio.
3. Exigir bloqueo de pantalla
Todos los dispositivos deberían bloquearse automáticamente después de un periodo de inactividad. Para desbloquearlos, el usuario debe utilizar un código seguro, una contraseña o un método biométrico aprobado.
Los códigos sencillos y las secuencias previsibles ofrecen poca protección. Tampoco es recomendable utilizar información personal fácil de conocer.
4. Activar el cifrado
El cifrado transforma la información para impedir que pueda leerse sin la autorización necesaria. Resulta especialmente importante cuando un dispositivo contiene documentos empresariales.
Muchos sistemas modernos incluyen cifrado, pero la empresa debe comprobar que esté activado y correctamente configurado.
5. Mantener los dispositivos actualizados
Las actualizaciones corrigen errores y vulnerabilidades conocidas. Retrasarlas durante demasiado tiempo puede dejar expuestos los dispositivos.
Una plataforma de gestión puede comprobar qué equipos utilizan versiones antiguas y limitar el acceso cuando no cumplen las condiciones establecidas.
También debe definirse qué ocurre con los dispositivos que dejan de recibir actualizaciones del fabricante.
6. Controlar las aplicaciones
No todas las aplicaciones son apropiadas para almacenar o procesar información empresarial. Algunas solicitan permisos innecesarios o no ofrecen las medidas de seguridad requeridas.
La empresa puede crear una lista de aplicaciones autorizadas e instalar automáticamente las herramientas necesarias.
En los dispositivos corporativos, también puede limitarse la instalación de programas procedentes de fuentes no verificadas.
7. Separar los datos personales y profesionales
Cuando se utilizan dispositivos personales, la organización debe proteger su información sin acceder innecesariamente al contenido privado del trabajador.
Una solución puede crear un espacio empresarial separado. Si termina la relación laboral, se elimina ese espacio sin borrar las fotografías o documentos personales.
Esta separación debe explicarse claramente antes de registrar el dispositivo.
8. Proteger el acceso a las cuentas
La seguridad del dispositivo debe complementarse con una buena gestión de contraseñas para empresas.
Las cuentas importantes deberían utilizar autenticación multifactor. Además, cada trabajador necesita un usuario individual y solamente los permisos necesarios.
Si se pierde un teléfono, el responsable puede cerrar las sesiones, revocar el dispositivo y cambiar las credenciales afectadas.
9. Preparar una respuesta ante pérdidas
Los trabajadores deben saber cómo informar rápidamente de la pérdida de un dispositivo. No deberían esperar varios días con la esperanza de encontrarlo.
La empresa puede bloquear el equipo, retirar los accesos y eliminar la información corporativa. También debe revisar si se han producido conexiones desconocidas.
Tener un procedimiento preparado evita improvisaciones durante una incidencia.
Funciones principales de una plataforma MDM
Las funcionalidades varían según la herramienta y el plan contratado, pero las más habituales son las siguientes.
Registro automático
Permite configurar dispositivos nuevos sin realizar todos los pasos manualmente. Cuando el usuario inicia el equipo, recibe las aplicaciones y políticas correspondientes.
Configuración centralizada
El administrador puede establecer redes, correos y opciones de seguridad desde una consola. Las configuraciones se aplican a los dispositivos registrados.
Distribución de aplicaciones
La empresa puede instalar aplicaciones y controlar sus actualizaciones. También es posible retirar programas que ya no sean necesarios.
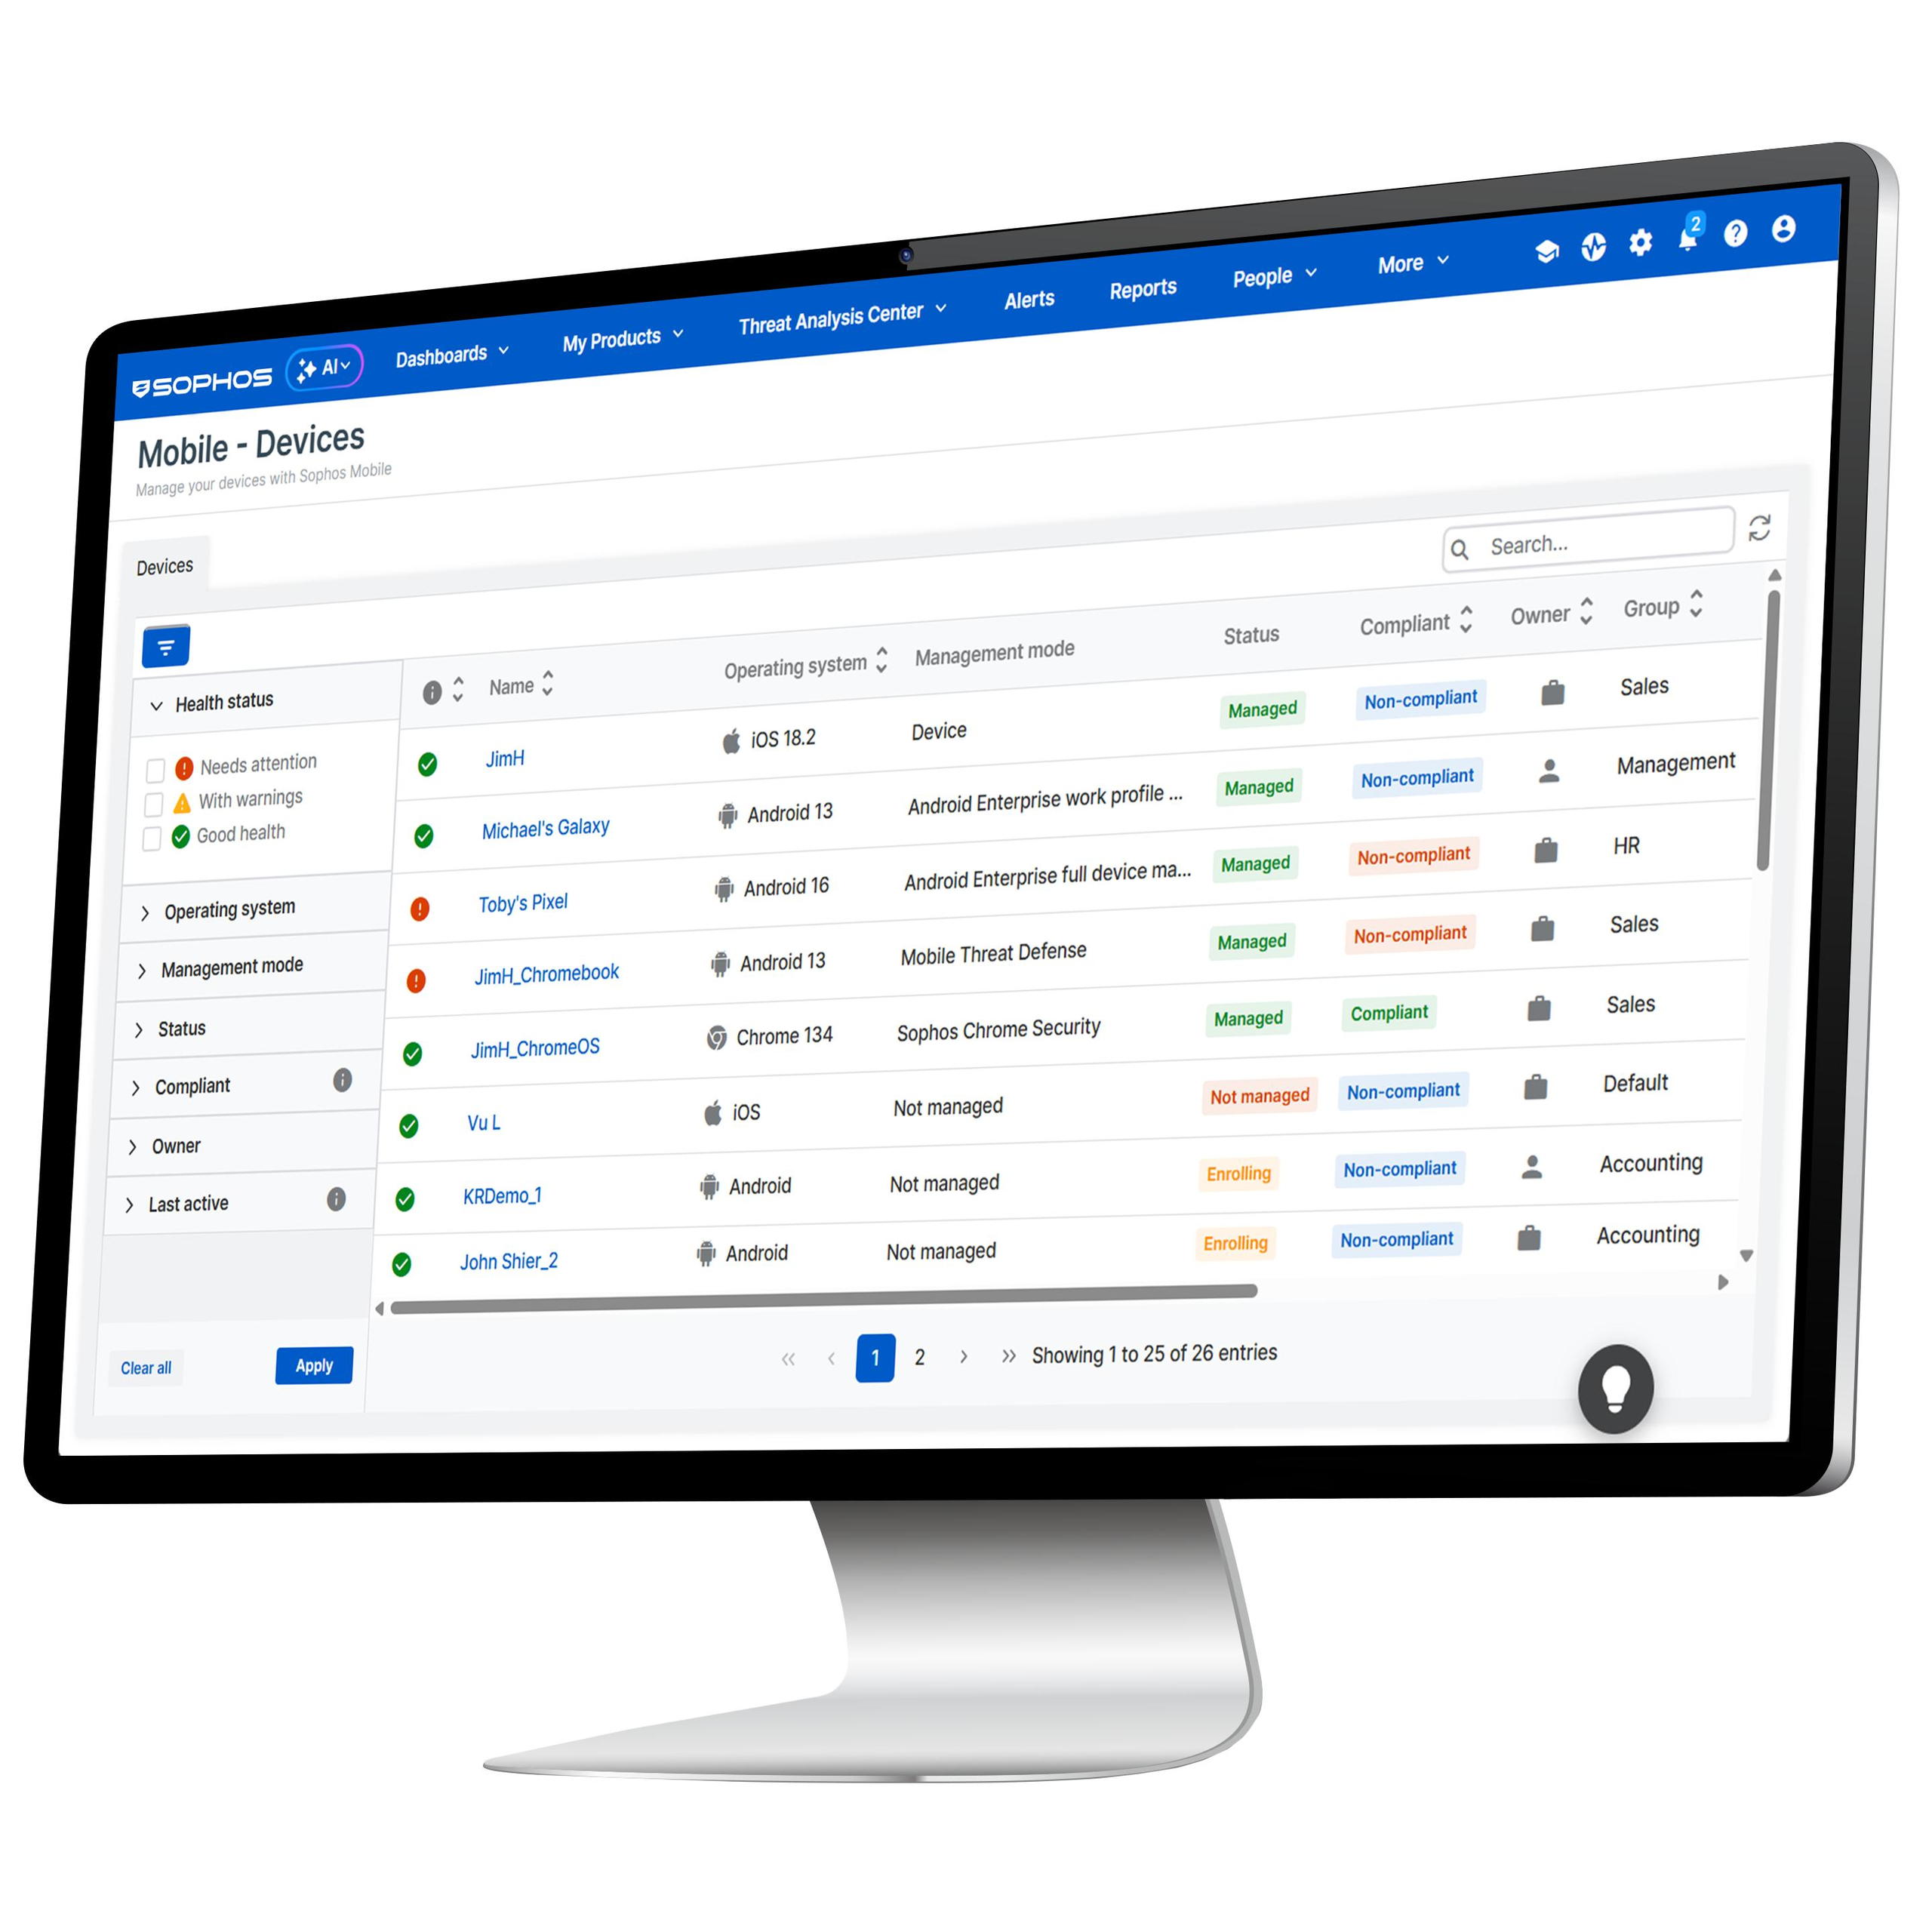
Aplicación de políticas
La plataforma comprueba si el dispositivo utiliza cifrado, bloqueo de pantalla y una versión admitida del sistema.
Cuando no cumple las normas, puede avisar al usuario o restringir su acceso.
Eliminación remota
Si se pierde un equipo, el responsable puede borrar la información empresarial. En un dispositivo corporativo, también podría realizarse un borrado completo.
Esta función debe utilizarse con cuidado y solamente por personas autorizadas.
Informes e inventario
La organización puede consultar cuántos dispositivos están activos, qué versiones utilizan y cuáles presentan problemas.
Modo dispositivo dedicado
Permite limitar una tableta o un teléfono a una aplicación concreta. Resulta útil para terminales de pedidos, puntos de información o dispositivos de almacén.
Dispositivos corporativos o personales
No existe un único modelo válido para todas las organizaciones. Cada opción presenta ventajas y limitaciones.
| Modelo | Propiedad | Uso | Ventaja principal | Riesgo principal |
|---|---|---|---|---|
| Corporativo | Empresa | Principalmente profesional | Mayor control | Coste de adquisición |
| BYOD | Trabajador | Personal y profesional | Menor inversión inicial | Privacidad y separación |
| Uso corporativo permitido | Empresa | Profesional con uso personal limitado | Equilibrio entre control y comodidad | Necesita reglas claras |
| Dispositivo dedicado | Empresa | Una tarea concreta | Configuración sencilla | Menor flexibilidad |
Si se permite el uso personal, la empresa debe explicar qué información puede consultar o eliminar. La transparencia es fundamental para evitar conflictos.
Cómo elegir una solución de gestión de dispositivos
Compatibilidad
La herramienta debe funcionar con los sistemas operativos y tipos de dispositivo utilizados por la empresa.
Facilidad de administración
Una pyme puede necesitar una plataforma sencilla que no requiera un equipo técnico dedicado. Es recomendable probar la configuración antes de contratarla.
Protección de la privacidad
La solución debe permitir separar la información profesional y personal, especialmente cuando se registran dispositivos de los trabajadores.
Integración con las cuentas
Conviene comprobar si puede conectarse con el directorio de usuarios, el correo y las aplicaciones empresariales.
Esta conexión facilita la retirada automática de permisos cuando se desactiva una cuenta.
Opciones de seguridad
La plataforma debería permitir exigir cifrado, bloqueo, actualizaciones y autenticación. También debe registrar las acciones administrativas importantes.
Soporte técnico
La empresa tiene que revisar los horarios, canales y tiempos de respuesta. El soporte resulta especialmente importante cuando un problema impide acceder a herramientas necesarias.
Coste total
Además del precio por dispositivo, hay que considerar la implantación, la configuración, la formación y el mantenimiento.
Exportación y cambio de proveedor
Antes de contratar, conviene comprobar cómo se recuperan los datos y las configuraciones. Esto reduce la dependencia de una sola plataforma.
Cómo implantar el sistema paso a paso
El primer paso consiste en crear un inventario de dispositivos y aplicaciones. Después, la empresa identifica qué información puede consultarse desde cada equipo.
A continuación, se redacta una política sencilla. Los trabajadores deben conocer qué controles se aplicarán, especialmente si utilizan teléfonos personales.
Antes de registrar todos los equipos, conviene realizar una prueba con un grupo pequeño. El piloto permite descubrir incompatibilidades y ajustar las normas.
Después se pueden seguir estos pasos:
- Registrar los dispositivos de prueba.
- Configurar el bloqueo y el cifrado.
- Instalar las aplicaciones necesarias.
- Aplicar permisos según cada puesto.
- Simular la pérdida de un dispositivo.
- Comprobar la retirada de información.
- Explicar el sistema a los usuarios.
- Incorporar gradualmente los demás equipos.
- Revisar periódicamente el inventario.
El proceso debe coordinarse con la estrategia de teletrabajo seguro para empresas, especialmente cuando los dispositivos se utilizan fuera de la oficina.
Riesgos y errores frecuentes
No saber qué dispositivos tienen acceso
Si no existe un inventario, pueden permanecer conectados teléfonos antiguos o pertenecientes a personas que ya no trabajan en la organización.
Utilizar una configuración demasiado estricta
Bloquear funciones necesarias puede dificultar el trabajo y provocar que los usuarios busquen métodos alternativos. Las políticas deben basarse en riesgos reales.
Invadir la privacidad
En dispositivos personales, la empresa debe limitarse a la información profesional y explicar claramente sus capacidades de administración.
No retirar las cuentas
Borrar un teléfono de la lista no siempre cierra las sesiones de las aplicaciones. Es necesario revocar las cuentas, tokens y accesos relacionados.
Depender solo del borrado remoto
El borrado puede no funcionar si el equipo permanece desconectado. Por eso también se necesitan cifrado, bloqueo y permisos limitados.
Ignorar las copias de seguridad
La información importante no debería existir únicamente en un dispositivo móvil. Debe guardarse en sistemas empresariales con una estrategia de copias de seguridad para empresas.
No formar a los usuarios
La herramienta no impide que un trabajador entregue sus credenciales en una página falsa. La formación sigue siendo necesaria.
El Instituto Nacional de Ciberseguridad de España ofrece recursos de protección digital orientados a empresas.
Ejemplo práctico en una empresa
Imaginemos una empresa de reparaciones que entrega teléfonos a doce técnicos. Los trabajadores utilizan el correo, consultan órdenes y fotografían los trabajos realizados.
La empresa no dispone de un inventario actualizado. Algunos móviles utilizan versiones antiguas y las fotografías se guardan en cuentas personales.
Para corregir el problema, la organización implanta una plataforma MDM. Primero registra todos los dispositivos y asigna cada teléfono a un trabajador.
Después, activa el cifrado, exige un código de desbloqueo e instala las aplicaciones autorizadas. Las fotografías profesionales se guardan automáticamente en el sistema empresarial.
La aplicación de órdenes funciona dentro de un espacio protegido. Los técnicos no pueden copiar los datos de clientes a programas personales.
Un día, uno de los trabajadores pierde su teléfono. Informa inmediatamente al responsable, que bloquea el dispositivo, cierra las sesiones y elimina la información corporativa.
Posteriormente, la empresa revisa los registros y no encuentra conexiones desconocidas. El trabajador recibe otro dispositivo que se configura automáticamente con las mismas aplicaciones.
Este ejemplo demuestra que la gestión de dispositivos móviles para empresas no consiste únicamente en localizar o borrar teléfonos. También permite organizar aplicaciones, separar información y responder rápidamente ante problemas.
Preguntas frecuentes
¿Qué significa MDM?
MDM significa gestión de dispositivos móviles. Es una tecnología que permite administrar teléfonos, tabletas y otros equipos desde una plataforma central.
¿Una pequeña empresa necesita MDM?
Depende del número de dispositivos y de la información que contienen. Incluso una pequeña empresa debería disponer de un inventario, bloqueo, cifrado y un procedimiento ante pérdidas.
¿La empresa puede controlar un teléfono personal?
Solamente debería administrar la parte profesional y debe informar claramente al trabajador. Las funciones dependen del sistema y de la política establecida.
¿Qué ocurre si se pierde un dispositivo?
El usuario debe comunicarlo inmediatamente. La empresa puede bloquear el acceso, cerrar sesiones y eliminar la información corporativa cuando sea posible.
¿El MDM puede leer los mensajes personales?
Una configuración adecuada para dispositivos personales debe separar los datos empresariales y respetar la privacidad. La organización debe explicar qué información puede consultar.
¿Es suficiente instalar un antivirus?
No. También se necesitan actualizaciones, cifrado, autenticación, permisos limitados y una correcta administración de las cuentas.
¿Los portátiles pueden gestionarse con estas herramientas?
Sí. Muchas plataformas ofrecen gestión unificada para teléfonos, tabletas y ordenadores.
¿Cuánto cuesta implantar un MDM?
El coste depende del número de dispositivos, las funciones y el soporte. Algunas soluciones se pagan mediante una cuota mensual por usuario o equipo.
Conclusión
La gestión de dispositivos móviles para empresas ayuda a proteger la información cuando los trabajadores utilizan teléfonos, tabletas y portátiles dentro o fuera de la oficina.
Las medidas esenciales incluyen crear un inventario, activar el cifrado, mantener los sistemas actualizados y controlar las aplicaciones. También es necesario separar los datos personales y profesionales, aplicar permisos mínimos y preparar un procedimiento ante pérdidas.
Una solución MDM puede facilitar estas tareas desde una plataforma central. Sin embargo, la tecnología debe acompañarse de políticas claras y formación. El objetivo es permitir un trabajo móvil cómodo sin perder el control sobre las cuentas y los datos empresariales.